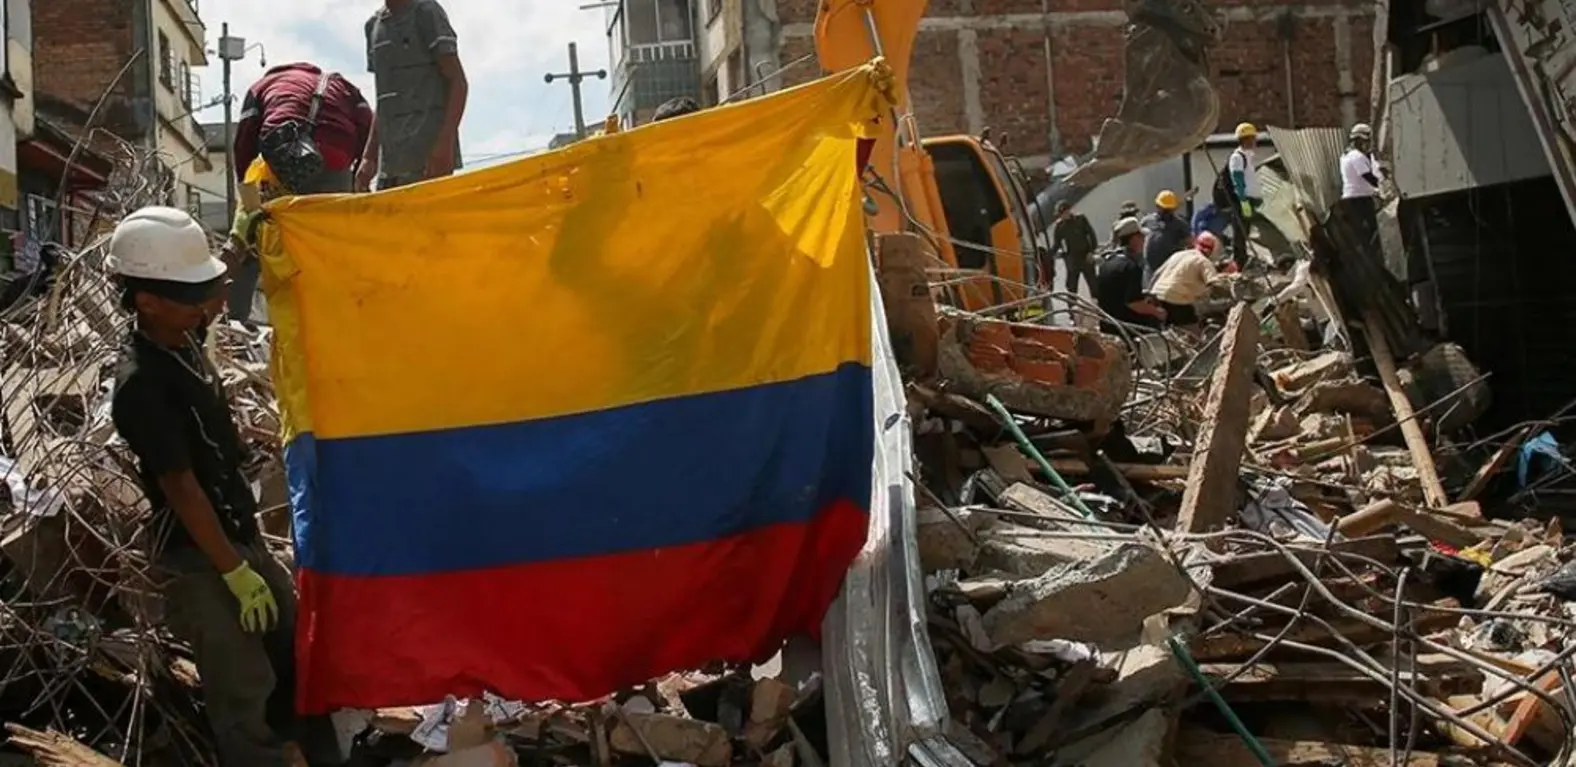
La base de datos utilizada por la Unidad Nacional para la Gestión del Riesgo de Desastres (UNGRD) para registrar a los damnificados del terremoto que sacudió a Colombia el 10 de agosto de 2026 fue objeto de modificaciones no autorizadas, eliminación de información original e incorporación irregular de registros después del cierre oficial de la plataforma.
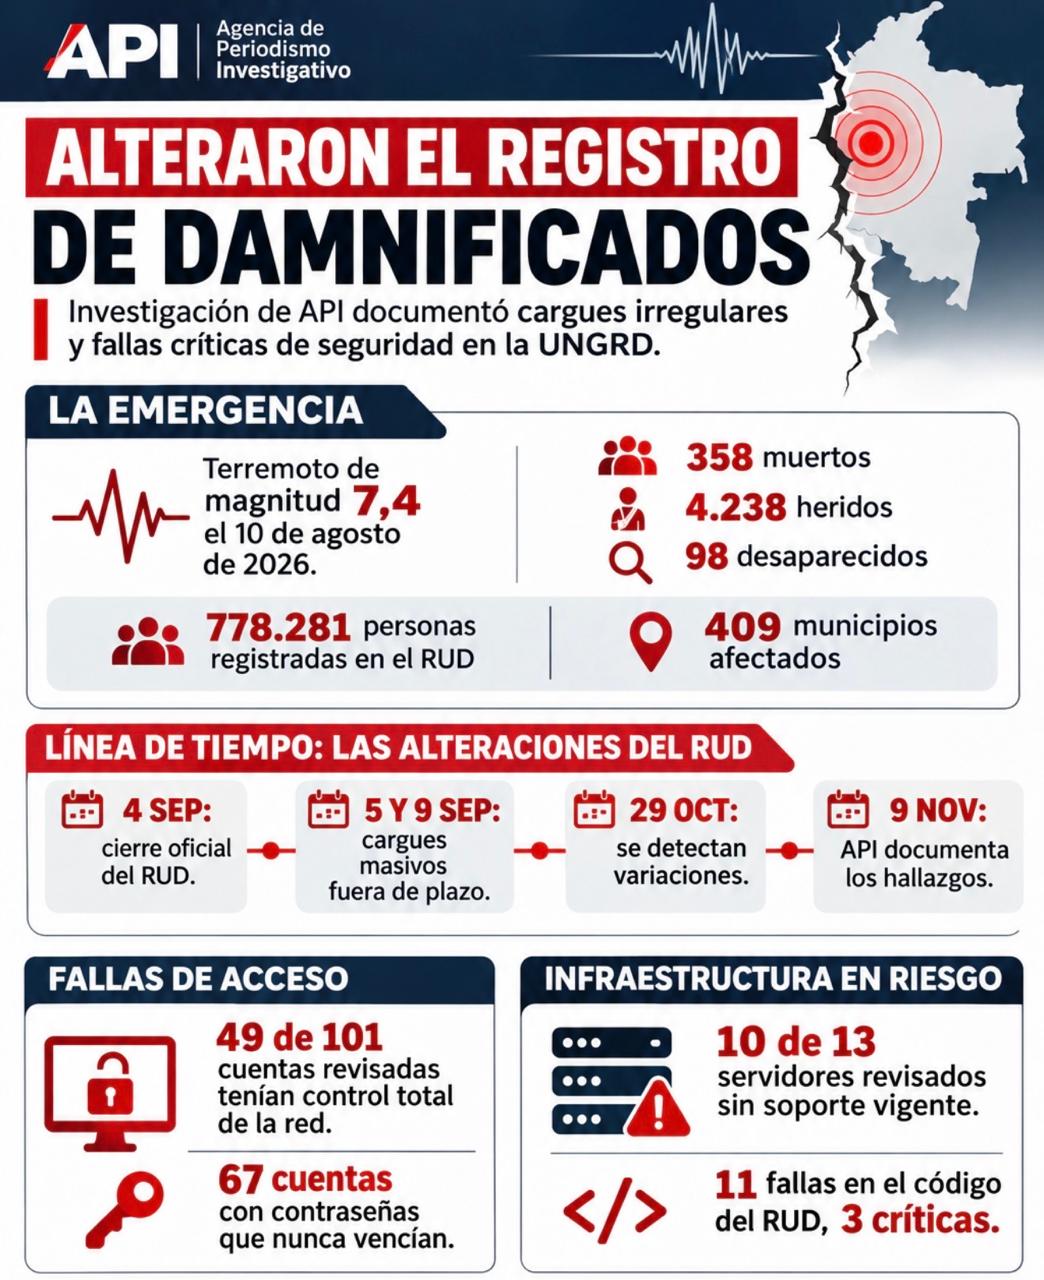
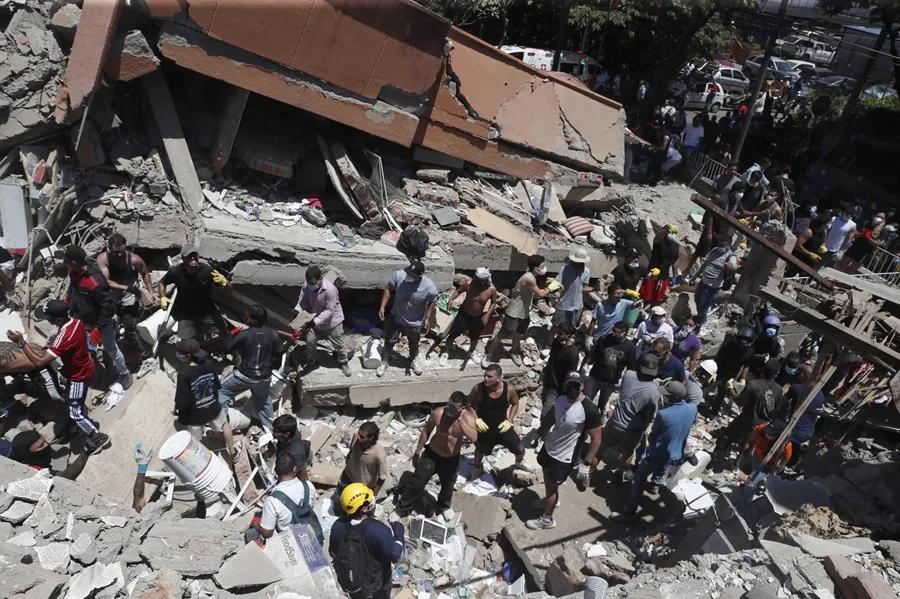
El hallazgo quedó documentado el 9 de noviembre tras la verificación documental, técnica y testimonial efectuada por la Agencia de Periodismo Investigativo, API, que también identificó fallas críticas de seguridad en la infraestructura tecnológica de la entidad encargada de coordinar la atención de la emergencia, que dejó 358 muertos, 4.238 heridos y 98 desaparecidos, según el balance oficial consolidado en octubre.
Un entorno que tiene como propósito esencial alertar que falsos damnificados obtengan las ayudas que destinó el gobierno tras la tragedia, en proceso de entrega con las apropiaciones presupuestales correspondientes.
El movimiento telúrico, de magnitud 7,4, ocurrió a las 7:34 de la mañana, con epicentro en San José del Palmar, Chocó, a una profundidad de 103 kilómetros, según el Servicio Geológico Colombiano.
De acuerdo con los registros oficiales de la UNGRD, la emergencia afectó a 778.281 personas inscritas en el Registro Único de Damnificados (RUD), correspondientes a 326.648 jefes de hogar, en 409 municipios de 16 departamentos.
El balance también comprende 255.079 viviendas afectadas, de las cuales 51.778 quedaron destruidas y 203.301 averiadas, además de 5.309 sedes educativas con daños.
Las afectaciones físicas se concentraron especialmente en el Eje Cafetero y Valle del Cauca, mientras que el registro de población afectada se extendió a otras regiones del país.
La UNGRD asumió la coordinación nacional de la respuesta, la evaluación de daños, la asistencia humanitaria y las acciones de recuperación, después de la declaratoria de desastre nacional mediante el Decreto 1171 del 11 de agosto de 2026.
Registró Único de Damnificados, RUD
La dimensión de la emergencia llevó al Gobierno a estructurar un plan de recuperación estimado en $58,29 billones para el periodo 2026-2030, mientras que los daños y las pérdidas ocasionados por el terremoto fueron calculados en $44,65 billones.
En ese proceso, el RUD se convirtió en una herramienta para identificar a las familias afectadas y establecer los registros utilizados en la asignación de apoyos económicos.
La UNGRD informó sobre recursos por $124.123 millones para dos fases de asistencia temporal, con cortes de inscripción establecidos para el 24 de agosto y el 4 de septiembre.
Precisamente después de esta última fecha se produjeron las alteraciones informáticas que ahora quedaron consignadas mediante examen documentado por esta Agencia.
Se estableció que el 4 de septiembre se realizó el cierre oficial de la plataforma destinada a recibir información de los damnificados. Sin embargo, el 5 y el 9 de septiembre se efectuaron cargues masivos e irregulares de nuevos registros directamente en la base de datos, sin pasar por los controles de la aplicación y por fuera de las fechas autorizadas.
El 29 de octubre por Edwin Alfredo Lizarazo, identificado en el documento como líder del Grupo de Ejecución de la entidad empezó a notar variaciones en el sistema informático de la entidad.
Durante la revisión se constató que la base de datos original había sido eliminada y sustituida por una versión extemporánea correspondiente al 5 de septiembre. También se identificaron registros adicionales incorporados el 9 de ese mes.
El incidente fue clasificado con un nivel de impacto crítico y quedó registrado como una modificación directa y no autorizada de información en la base de datos del Registro Único de Damnificados, RUD.
De hecho, se documentó que los sistemas informáticos de la UNGRD presentaban numerosas vulnerabilidades relacionadas con el manejo de contraseñas, los permisos de administración, las conexiones remotas, la antigüedad de los servidores y la ausencia de mecanismos suficientes para registrar las operaciones realizadas sobre las bases de datos.
Retención de equipos y revisión
Una de las primeras medidas adoptadas tras el descubrimiento de las modificaciones fue la retención de un computador portátil corporativo asignado al ingeniero Giovanni Flórez, encargado del desarrollo del sistema RUD.
En ese equipo se encontraba almacenada una copia del código fuente de la plataforma. La intervención incluyó medidas de custodia para preservar los archivos y evitar alteraciones, eliminaciones o pérdida de información que pudiera resultar relevante para la investigación.
Paralelamente, se bloquearon cuentas de red y se revocaron privilegios de acceso a bases de datos, repositorios de código, servidores, correo electrónico y conexiones privadas virtuales de ingenieros y técnicos del área de Tecnología vinculados al proceso.
También se inició la revisión de los buzones corporativos y los equipos disponibles, con el propósito de identificar posibles movimientos de información, accesos indebidos y operaciones relacionadas con las modificaciones detectadas.
El 30 de octubre comenzó el proceso de recepción y revisión de la infraestructura tecnológica. En esa jornada participaron funcionarios de la UNGRD, entre ellos Jessica Chica, de la Secretaría General; Hernán Díaz, subdirector; Iván Darío Huertas Perdomo, profesional especializado, y Carolina Jiménez, coordinadora de Infraestructura.
El trabajo comprendió la entrega de accesos, la revisión de las plataformas institucionales y la modificación de contraseñas administrativas.
Al día siguiente continuaron las actividades de empalme. Según la documentación, Jessica Chica presentó al ingeniero Santiago García para asumir temporalmente el control y la administración de la infraestructura tecnológica de la entidad.
Durante esa jornada también se realizó una copia de respaldo del servidor principal del Registro Único de Damnificados y se verificó el funcionamiento de los sistemas de almacenamiento y recuperación de información.
Cientos de cuentas con acceso
Los hallazgos de mayor alcance aparecieron durante la revisión de las cuentas administrativas y los permisos de acceso. El examen identificó 61 cuentas con acceso a servidores, de las cuales 45 tenían privilegios de administración del dominio, incluidas credenciales asociadas a proveedores externos de soporte tecnológico. En otra revisión, con corte al 4 de noviembre, se examinaron 101 cuentas consideradas de riesgo o con privilegios elevados.
De esas 101 cuentas, 49 tenían capacidad de control total sobre la red institucional, lo que comprendía facultades para crear y eliminar usuarios, modificar contraseñas y acceder a los servidores. El inventario distinguió 42 cuentas de proveedores externos, 32 cuentas genéricas o de servicio y 27 asociadas a funcionarios o personal interno.
Se detectó además que 67 de las 101 cuentas revisadas, equivalentes aproximadamente al 66 %, estaban configuradas para que sus contraseñas nunca vencieran. Algunas mantenían privilegios administrativos pese a registrar largos periodos de inactividad.
Entre los casos documentados aparece una cuenta asociada a un proveedor que llevaba 205 días sin registrar ingresos y conservaba acceso total a la red. Otra acumulaba 252 días sin actividad y una tercera llevaba 117 días sin iniciar sesión, aunque también mantenía privilegios completos. Se encontró también una cuenta administrativa externa sin ingresos recientes identificables.
Las revisiones de los servidores del RUD permitieron establecer que algunas contraseñas de administración no habían sido modificadas durante periodos de entre seis y ocho años.
En el servidor principal de la aplicación se encontró una cuenta administrativa sin uso registrado desde agosto de 2020, mientras que en el servidor de la base de datos permanecía otra cuenta sin actividad desde mayo de 2019.
También se detectó una cuenta vinculada a un proveedor que continuaba habilitada en los dos servidores, con permisos de escritorio remoto y privilegios administrativos en el servidor de la base de datos, pese a no registrar actividad desde marzo de 2020.
La revisión identificó deficiencias adicionales en la administración de las conexiones remotas. El sistema de red privada virtual, conocido como VPN, no contaba con doble factor de autenticación y los usuarios del dominio tenían permisos de conectividad sin un monitoreo suficiente de las actividades realizadas durante las sesiones remotas.
Ausencia de bloqueos
El informe documentó igualmente la ausencia de políticas de bloqueo automático de cuentas ante intentos fallidos de autenticación. Esta configuración permitía que los accesos administrativos permanecieran expuestos a intentos repetidos de ingreso mediante diferentes combinaciones de credenciales.
En el análisis del firewall institucional se encontró una regla que permitía a los equipos de la red de usuarios conectarse a todos los puertos y servicios de los servidores relacionados con el Registro Único de Damnificados.
La configuración incluía accesos a servicios de administración remota, transferencia de archivos y motores de bases de datos, sin restricciones específicas para determinados equipos autorizados.
Otra política de conectividad permitía que diferentes cuentas de operadores y proveedores accedieran mediante VPN a la red de servidores con todos los puertos habilitados.
La Agencia de Periodismo Investigativo, API tiene en su poder otro documento que relaciona estas configuraciones con la posibilidad de efectuar conexiones directas a componentes tecnológicos internos mediante credenciales válidas.
En el motor de base de datos se corroboró que varias cuentas de servicio y de administradores externos disponían de permisos globales que incluían lectura, escritura, cargue masivo de información y modificación de tablas.
Algunas cuentas utilizadas para tareas ordinarias de soporte tenían simultáneamente facultades de administración de servidores y manipulación directa de la información almacenada.
De esta forma se confirmó así la existencia de privilegios excesivos y la ausencia de separación entre determinadas funciones de administración tecnológica y gestión de datos.
Esta fue la única de las siete hipótesis iniciales que el examen declaró expresamente validada. Las demás contemplaban el posible uso de cuentas privilegiadas, utilización indebida de credenciales legítimas, modificaciones desde estaciones de trabajo, conexiones remotas, compromiso de cuentas corporativas y alteración de registros de actividad.
Los servidores
Las verificaciones sobre el entorno tecnológico también revelaron que una parte de los servidores utilizados por la entidad operaba con sistemas que habían dejado de recibir actualizaciones de seguridad de sus fabricantes.
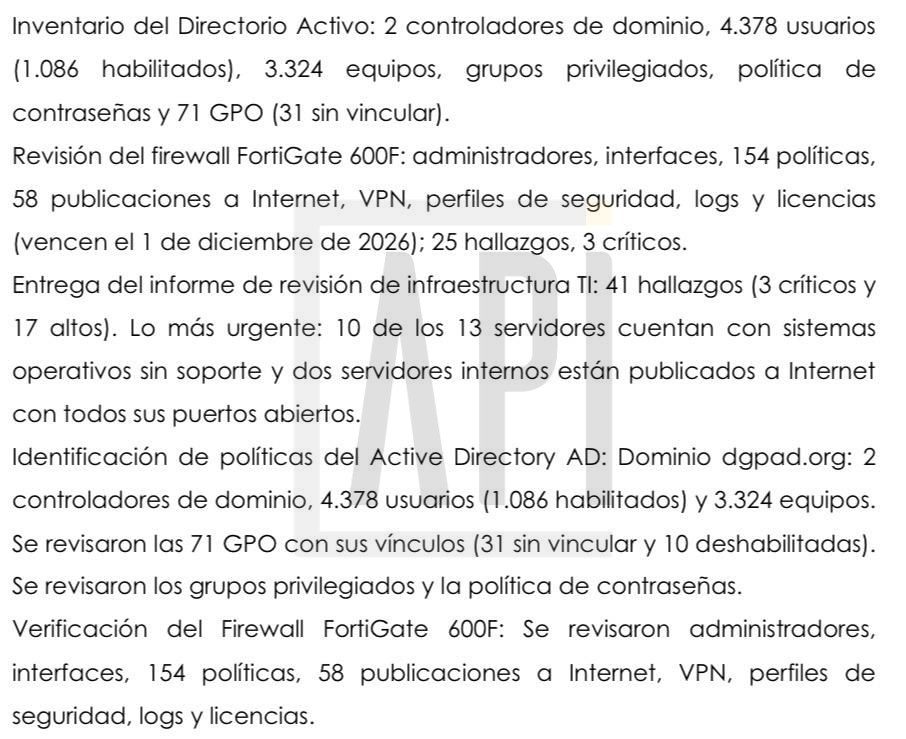
En una revisión de 13 servidores, diez funcionaban con sistemas operativos sin soporte vigente. El análisis general identificó, además, 87 registros de servidores en la red corporativa, de los cuales 52 no respondieron a las pruebas de conectividad.
Entre los sistemas encontrados figuraban versiones de Windows Server 2008, 2008 R2, 2012 y 2012 R2, así como equipos remanentes con Windows Server 2003.
El servidor que alojaba la base de datos del RUD utilizaba Windows Server 2008 R2, cuyo soporte extendido terminó en enero de 2020, mientras que el servidor principal de la aplicación funcionaba con Windows Server 2012, cuyo soporte finalizó en octubre de 2023.
Tal es el caos informático en la UNGRD que ante información parcial fue necesario recurrir a información complementaria sobre modificaciones de archivos y actividad de la red para reconstruir los movimientos identificados.
La revisión del directorio de usuarios institucional encontró 4.378 cuentas, de las cuales 1.086 estaban habilitadas, además de 3.324 equipos registrados.
Una verificación posterior, realizada el 4 de noviembre, reportó 4.381 usuarios, 1.007 habilitados y 197 grupos. En esa última revisión se identificaron 49 usuarios con control total del dominio y 57 pertenecientes al grupo de escritorio remoto.
El inventario también reveló 839 registros de computadores con Windows 7 y otros 27 con Windows XP que permanecían habilitados en el directorio institucional.
Se advierte también que no existían registros suficientes de inicio de sesión para establecer cuáles continuaban funcionando y cuáles correspondían a equipos antiguos que no habían sido retirados del sistema.
A estas condiciones se sumaron deficiencias en la documentación de la infraestructura. En la revisión no se encontró un mapa lógico actualizado de la red y se estableció que el único inventario disponible de determinados equipos de conectividad correspondía a 2021.
En una unidad de almacenamiento institucional que contenía aproximadamente 600.000 archivos se localizaron contraseñas guardadas en texto plano y configuraciones del firewall, (sistema de seguridad de red que supervisa y controla el tráfico de datos entrante y saliente), dentro de recursos compartidos.
Dos carpetas permitían control total a todos los usuarios, mientras que otras conservaban permisos asociados a proveedores y cuentas eliminadas.
Recursos compartidos ocultos
La inspección de otros servidores detectó recursos compartidos ocultos con nombres aleatorios, considerados posibles indicios de compromiso informático. También se identificaron carpetas de aplicaciones con permisos generales de control total y numerosos accesos administrativos habilitados.
Uno de los hallazgos más específicos apareció el 4 de noviembre, durante la revisión de seguridad del código fuente del Registro Único de Damnificados. El examen identificó once deficiencias, tres de ellas clasificadas como críticas.
La primera correspondía a la contraseña principal del motor de base de datos, que estaba escrita directamente en el código fuente de la aplicación y había sido publicada en un repositorio de GitHub en julio de 2026.
La segunda consistía en un módulo de administración que no exigía inicio de sesión. La tercera era una vulnerabilidad de inyección SQL en el mecanismo de autenticación.
En el computador portátil retenido se encontraron otras condiciones relacionadas con la seguridad de la información.
Se trataba de un equipo Acer Aspire E 14 que funcionaba con Windows 10 Home, no estaba incorporado al dominio institucional y carecía de cifrado del disco duro mediante BitLocker.
El navegador conservaba su historial de actividad y se identificaron sesiones relacionadas con servicios de mensajería, redes sociales, almacenamiento externo y transferencia de archivos. El equipo también contenía herramientas de desarrollo de software, administración de bases de datos, análisis de redes y conexiones privadas virtuales.
Entre los programas identificados figuraban Visual Studio, Visual Studio Code, Python, Docker Desktop, herramientas de MySQL y PostgreSQL, así como aplicaciones de análisis de redes y diferentes clientes VPN.
Esta Agencia conoció que varios integrantes del área de Tecnología de la UNGRD utilizaban computadores personales para desarrollar actividades institucionales.
En particular, se identificó que Iván Darío Huertas Perdomo, Fabio Puerto León y Alexander Díaz Dimate trabajaban con equipos privados que no pudieron ser sometidos a inspección forense por ausencia de autorización legal para intervenirlos, pero el proceso de verificarlos está en marcha.
Otros 41 hallazgos
Otra parte de la investigación se concentró en los servicios corporativos de Google Workspace, incluidos el correo electrónico, el almacenamiento de archivos y los registros de administración de usuarios. Se examinaron accesos, ubicaciones de conexión, intentos fallidos de autenticación, mensajes, reenvíos, archivos adjuntos, cambios de permisos y movimientos de documentos.
La revisión también estableció que la red institucional permitía el uso de dispositivos extraíbles USB y que el personal del área de Tecnología podía acceder sin restricciones suficientes a servicios externos de correo, almacenamiento en la nube, redes sociales y aplicaciones de mensajería.
En la inspección documentada a la accedió esta Agencia de uno de los servidores se identificó una tarea programada que utilizaba credenciales del administrador local para ejecutar procesos periódicos.
Los registros mostraron una ejecución el 1 de noviembre de 2026, a las 10:32 de la noche y se conoció que hubo medidas de preservación adoptadas.
Se realizaron copias de respaldo de servidores, verificaciones de sistemas de recuperación y una copia de la aplicación RUD, con cálculos de integridad digital mediante el algoritmo SHA-256.
El 5 de noviembre se entregaron a la Secretaría General de la entidad respaldos de cinco buzones de correo institucional correspondientes a personal relacionado con la revisión tecnológica.
Lo cierto es que otro informe de infraestructura identificó 41 hallazgos, de los cuales tres fueron clasificados como críticos y 17 como altos. Una revisión específica del firewall registró otros 25 hallazgos, incluidos tres críticos.
Acciones en proceso
El documento incorporó un plan de catorce acciones correctivas y preventivas. Cinco quedaron clasificadas con prioridad crítica y estaban relacionadas con la revisión de privilegios administrativos, la depuración de cuentas del motor MySQL, las restricciones de conexión directa a la base de datos, el fortalecimiento de sus registros de auditoría y la actualización de servidores con sistemas operativos obsoletos.
Las nueve acciones restantes fueron clasificadas con prioridad alta e incluían controles sobre consultas privilegiadas, uso de computadores personales, dispositivos USB, navegación por Internet, permisos externos en almacenamiento corporativo, centralización de registros, separación de funciones, copias de seguridad y procedimientos de modificación de bases de datos.
El asunto deja constancia de las medidas de contención ejecutadas entre el 30 de octubre y el 5 de noviembre.
Lo evidente es que se confirmó la existencia de una infraestructura con privilegios administrativos excesivos, cuentas de proveedores sin actividad reciente, contraseñas que permanecían vigentes durante años, servidores con sistemas operativos obsoletos y controles insuficientes sobre las operaciones efectuadas directamente en las bases de datos.
Un esquema sofisticado y deficiencias que pudieron haber facilitado la incorporación irregular de información al Registro Único de Damnificados, cuyos responsables están en la mira.
Los soportes primarios incluidos registros de servidores, archivos de auditoría, información de conexiones, respaldos de correo y copias de la base de datos, quedaron bajo custodia técnica.
Vendrá entonces una parte determinante en el caso. Los responsables de la infiltración y uso indebido de la infraestructura tecnológica, la verificación de los reales afectados por el terremoto y cuánto dinero se les ha girado a los falsos damnificados que quieren aprovecharse de una tragedia de la cual Colombia aún no se repone.
Le puede interesar